
负载均衡的原理 深信服负载均衡设置
第1章 概述
A10负载均衡和F5负载均衡大致的配置模块和配置思路基本一致,它们和AD的主要差异在链路负载的实现方式上,以及部分不常用模块或功能AD的不支持,本文主要讲述如何将A10的常见负载场景的功能配置转换为AD的配置 。
第2章 配置导出
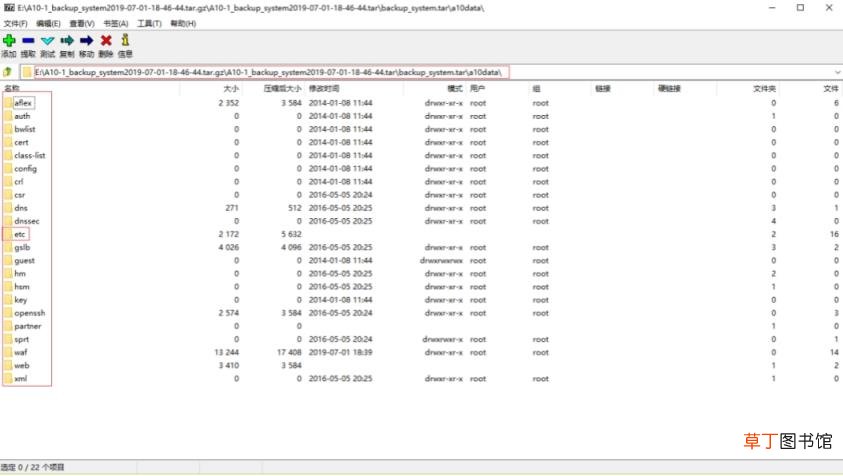
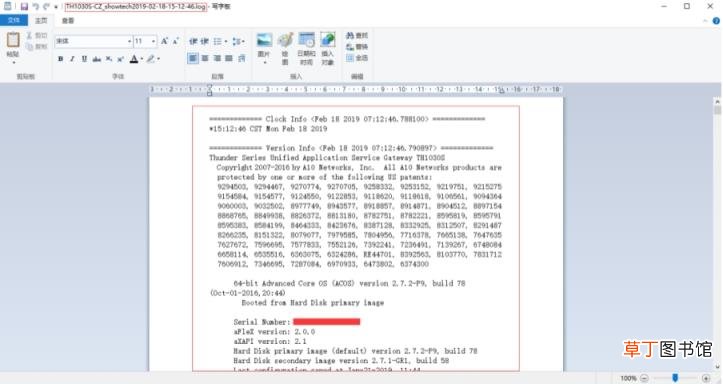
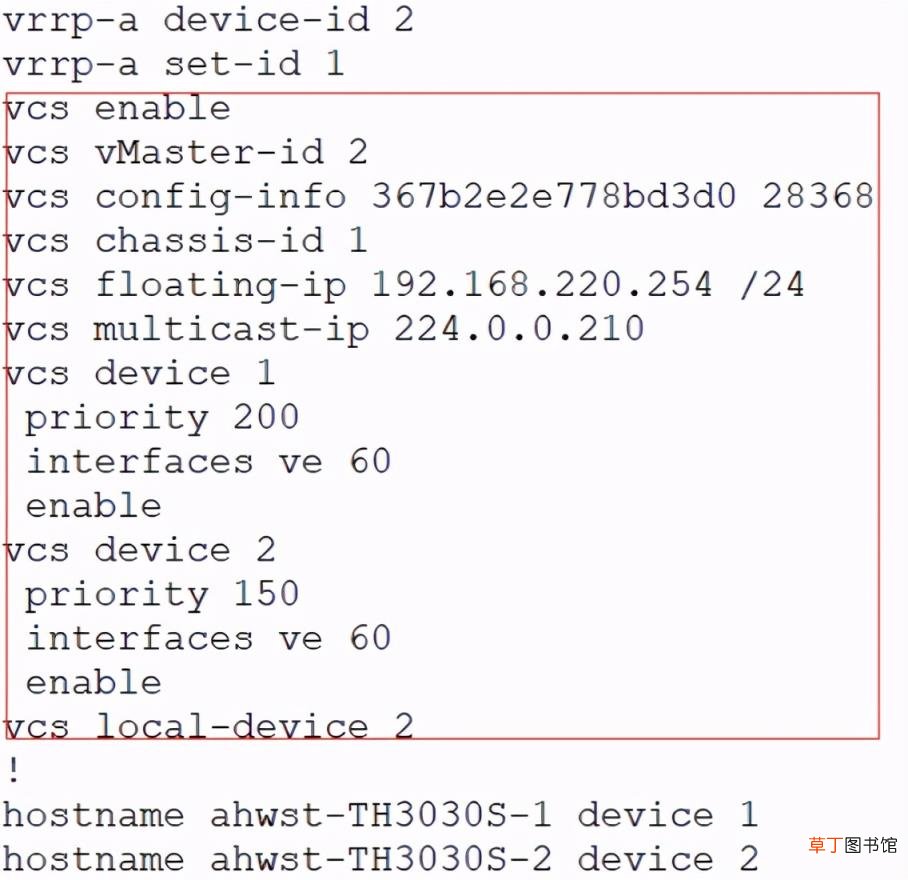
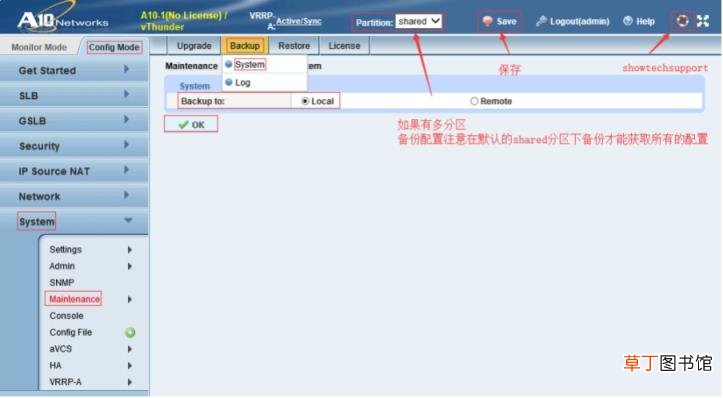
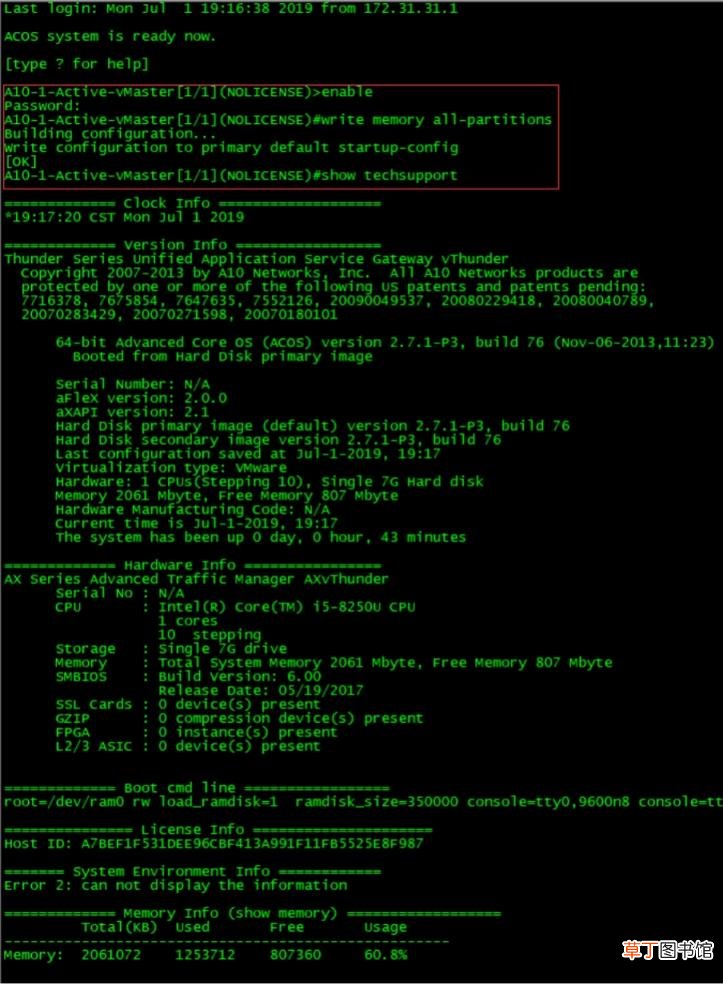
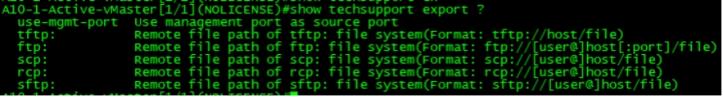
A10配置有两种保存方式,分为系统备份文件和技术支持文件,系统备份文件通常包含所有的配置和各类文件(如证书、aflex脚本、地址集等)以文件类型打包下载,而技术支持文件则为一个单独的文本文件,包括了所有配置和设备当前的状态信息(如配置、设备状态、日志、虚拟服务的健康状态等),但不会包括证书、地址集等外部文件 。
建议两个都导出,证书等需要通过系统备份的方式才能导出,方便替换后的证书导入,但是备份系统配置只能备份已保存的启动配置,showtech可导出包含启动配置和当前运行配置,并且showtech方便替换后的虚拟服务等设备状态替换前后对比校验,也方便传输,可直接转给总部专家做配置确认 。
两种文件类型导出后打开如下:
系统备份文件:
文章插图
文章插图
文章插图
文章插图
文章插图
文章插图
文章插图
【负载均衡的原理 深信服负载均衡设置】
第3章网络部署
3.1网络接口
3.1.1A10配置
A10的IP通常均是配置在VLAN上,方便后期接口调整加入 。在VLAN配置中,如果接口是Untagged,代表该接口相当于普通接口,不具备vlan标识(VLAN ID),VLAN相当于深信服设备上面的端口桥接配置,如有多个接口Untagged则使用桥接网口再对桥接网口配置链路IP,如只有一个接口则可以直接配置对应的接口链路IP 。
示例配置文件如下:
!
vlan 11
untagged ethernet 7
router-interface ve 11
name “xxx_vlan”
!
vlan 500
untagged ethernet 4
router-interface ve 500
name “exam_vlan”
!
interface ve 500
ip address 10.x.x.x 255.255.255.252
name “exam_ve”
!
interface ve 11
ip address 192.x.x.x 255.255.255.0
ipv6 address 2001:x:x:x::1/64
ip allow-promiscuous-vip
name “xxx_ve”
如A10接口上有添加ip allow-promiscuous-vip配置,则代表该接口可以匹配0.0.0.0的虚拟服务IP流量,通常出现在出向链路负载需要做选路策略场景 。转换至AD时,AD无需配置,所有接口默认匹配所有类型虚拟服务 。
示例配置文件如下:
!
interface ve 11
ip address 192.x.x.x 255.255.255.0
ipv6 address 2001:x:x:x::1/64
ip allow-promiscuous-vip
name “xxx_ve”
!
A10的链路健康检查通常使用外部脚本的健康检查,如下则使用对应的ve接口作源IP 下一跳为对应的链路网关IP(220.x.x.x),用于检测链路是否正常,检查的目的地址等信息包含在对应的脚本内 。转换至AD时,如无特殊需求可直接使用WAN口的链路健康检查实现,无需转换 。
示例配置文件如下:
!
health moxxxor hc-cu interval 5 retry 3 timeout 5 up-retry 1
strictly-retry-on-server-error-response
method external program checkbyping arguments “1.1.1.1 1.1.1.2”
!
3.1.2配置解读
针对上述一个接口的配置进行说明
!
vlan 11#名称
untagged ethernet 7#物理的端口号,untagged表示数据包发送的时候不带tag标签
router-interface ve 11#桥接的虚拟接口名称
name “xxx_vlan”#名称
!
interface ve 11#表对应的接口vlan
ip address 192.x.x.x 255.255.255.0#IPV4地址掩码
ipv6 address 2001:x:x:x::1/64 #IPV6地址掩码
ip allow-promiscuous-vip#混杂模式接口
name “xxx_ve” #接口名称
!
3.1.3注意事项
【1】·我们AD的链路健康检查,是会匹配接口上SNAT地址,此时需要保证SNAT地址池里的地址,均能正常ping通对端运营商网关,否则健康检查起步不来;或者通过ARP检测方式来做健康检查
【2】WAN接口需要注意是非打标签的广域网接口,我们可以通过配置路由口,或者VLAN接口,两种方式均可 。
【3】LAN接口的健康检查,AD实现方式为PING,需要注意AD-核心交换机之间的安全设备,拒绝外网方向过来的报文,导致监测失败;
3.2NAT配置
- 河蚌体内珍珠的形成过程是
- 12w灯泡一小时耗电量
- 10h是什么意思
- 猫屎咖啡是真的猫屎吗
- 牛肉是属于发的东西吗
- 辣椒酱的制作方法及配料
- 监控不显示画面怎么办
- 13妖什么牌
- 苹果x手机电池容量是多少
- x和xs外观区别是什么